

Erişim, ağlar, uç noktalar, yedeklemeler ve sistem izlemesini güvence altına almak için temel adımlar.
Güvenlik güçlendirme, tek bir ayardan daha fazlasıdır. 3CX V20’de koruma, kullanıcı erişimi, Yönetici Konsolu, güvenlik duvarı kuralları, SIP ve medya trafiği, uç cihazlar, güncellemeler, yedeklemeler ve izlemeyi kapsar.
En iyi yaklaşım, öncelikle gereksiz maruz kalma risklerini azaltmak, sisteme erişimi güvenli hale getirmek ve ardından güvenliği sürekli PBX yönetiminin bir parçası haline getirmektir.
Bu kontrol listesini kullanarak 3CX kurulumunuzun kilit alanlarını gözden geçirin ve ek denetimlerin gerekli olabileceği noktaları belirleyin.
Kimlik ve Hesap Erişimini Koruyun
PBX kimlik bilgileri, kurumsal iletişim sistemlerine erişim sağlar ve buna göre ele alınmalıdır. Sistem sahipleri, yöneticiler ve kullanıcılar için benzersiz kimlik bilgileri kullanın; personel veya sorumluluklarda değişiklik olduğunda erişim haklarını gözden geçirin.
Yönetici hesaplarını günlük arama hesaplarından ayrı tutun, artık kullanılmayan kullanıcıları devre dışı bırakın ve kullanıcıları kimlerin yönetebileceğini veya Yönetici Konsolu’na kimlerin erişebileceğini düzenli olarak gözden geçirin.
Provizyon dosyaları, QR kodları, SIP kimlik bilgileri ve sesli posta PIN’leri de hassas bilgiler olarak ele alınmalıdır. SIP kimlik doğrulaması, provizyon veya cihaz kimlik bilgilerinde yapılan değişiklikler, telefonların veya uygulamaların yeniden provizyonlanmasını gerektirebilir; bu nedenle, sıfırlamadan önce bu değişiklikleri planlayın.
SSO Kullanın ve Yönetici Erişimini Sınırlayın
Kuruluşunuz zaten MFA özellikli MS365 veya Google kimliği kullanıyorsa, SSO şifre karmaşasını azaltabilir ve PBX kimlik doğrulamasını aynı kimlik denetimleri kapsamına alabilir.
SSO, bir yöneticinin kimlik doğrulama şeklini değiştirirken, 3CX rolleri kimin hangi kaynaklara erişebileceğini belirlemeye devam eder. SSO’yu birincil oturum açma yöntemi haline getirmeden önce yetki düzeylerini gözden geçirin ve test edilmiş bir kurtarma yolu hazırlayın.
Konsol Kısıtlamaları‘nı kullanarak açığa çıkma riskini daha da azaltabilirsiniz. Yönetici Konsolu erişimini güvenilir kamuya açık IP adresleriyle, kontrollü VPN’lerle veya yöneticilerin fiilen kullandığı ağlarla sınırlayın. Yanlışlıkla kilitlenmeyi önlemek için kısıtlamaları uygulamadan önce mevcut yönetici IP’nizin izinli olup olmadığını doğrulayın.
Konsol Kısıtlamaları ve IP Kara Listesi farklı amaçlara hizmet eder. Konsol Kısıtlamaları, yöneticilerin Konsola nereden erişebileceğini kontrol ederken, IP Kara Listesi trafiği izin verir veya reddeder ve 3CX Global IP Kara Listesi ile birlikte çalışır. Beyaz listeye alınan trafik, siber saldırı önleme kontrollerini atladığından, beyaz liste girişlerini dikkatli kullanın.
Ağı, Ses Trafiğini ve Uç Noktaları Güvenli Hale Getirin
Şirket içi ve kendi sunucunuzda barındırılan kurulumlarda, güvenlik duvarı PBX güvenlik sınırının bir parçasını oluşturur. Yalnızca kurulumunuzun ve SIP sağlayıcınızın gerektirdiği SIP sinyalleşme, RTP medya, HTTPS ve tünel trafiğini açın. Ağ incelemesinin bir parçası olarak:
- Desteklenen bir FQDN kullanın ve iç ve dış DNS’yi doğru şekilde yapılandırın
- İç istemcilerin aynı FQDN’yi kullanması gereken durumlarda bölünmüş DNS’yi yapılandırın
- Sinyalleşmeyi yeniden yazan SIP ALG veya diğer SIP yardımcılarını devre dışı bırakın
- Kurulumdan ve ağ değişikliklerinden sonra 3CX Güvenlik Duvarı Denetleyicisini çalıştırın
- PBX ile ilgisiz hassas ağlar arasındaki erişimi sınırlamak için ağ ACL’lerini kullanın
Sorumluluklar, kurulum türüne göre değişir. Kendi sunucusunda barındırma yapan yöneticiler, işletim sistemi, güvenlik duvarı, DNS, segmentasyon ve genel ağ erişimi gibi alanlardan sorumludur. 3CX tarafından barındırılan, yöneticinin doğrudan kontrolü altındaki altyapıyı azaltırken kimlik, roller, uç noktalar, entegrasyonlar ve operasyonel güvenlik önemli olmaya devam eder.
SIP’i Şifreleyin ve Uç Noktaları Koruyun
Çağrı yolunun tamamında destekleniyorsa, sinyalleşme için TLS ile Güvenli SIP’i ve ses medyası için SRTP’yi kullanın. Dahili seviyesinde, güvenli ve güvenli olmayan RTP’nin bir arada kullanılması gereken durumlarda SRTP Modu Etkin olarak ayarlanabilir veya çağrı yolundaki tüm uç noktalar test edildikten sonra Zorla olarak ayarlanabilir.
Uç nokta güvenliği de aynı derecede önemlidir. Desteklenen telefon yazılımlarını güncel tutun, telefon web arayüzlerini ve kimlik bilgilerini koruyun ve yönetim arayüzlerini herkese açık hale getirmekten kaçının. Dahili kimlik bilgileri, provizyon dosyaları veya QR kodları sıfırlandığında yeniden provizyon planlayın.
3CX’in yerleşik saldırı önleme kontrolleri, başarısız kimlik doğrulamalarını ve kötü niyetli etkinlikleri tespit edebilir ve sorun yaratan kaynakları otomatik olarak engelleyebilir. Düzenli güvenlik kontrollerinizin bir parçası olarak, yapılandırılmış koruma eşiklerini, Otomatik Global IP Kara Listesi‘ni ve kara liste etkinliklerini gözden geçirin.
Güvenliği PBX Operasyonlarının Parçası Olarak Tutun
Güçlendirme, kurulumdan sonra neler olacağına da bağlıdır. PBX’i ve onu destekleyen platformu güncel tutun, güvenli yedeklemeler sağlayın ve sistemlerin gerçekten geri yüklenebildiğini doğrulayın. Pratik bir kurtarma süreci şunları içermelidir:
- Güvenli bir yedekleme hedefi ve kurtarmadan sorumlu bir kişi
- Düzenli geri yükleme veya kurtarma testleri
- PBX ana bilgisayarı, bulut veya hipervizör hesabı, SIP sağlayıcısı, DNS ve uç noktalar
- Kimlik bilgileri, sertifika veya provizyon değişikliklerinin beklenen etkisi
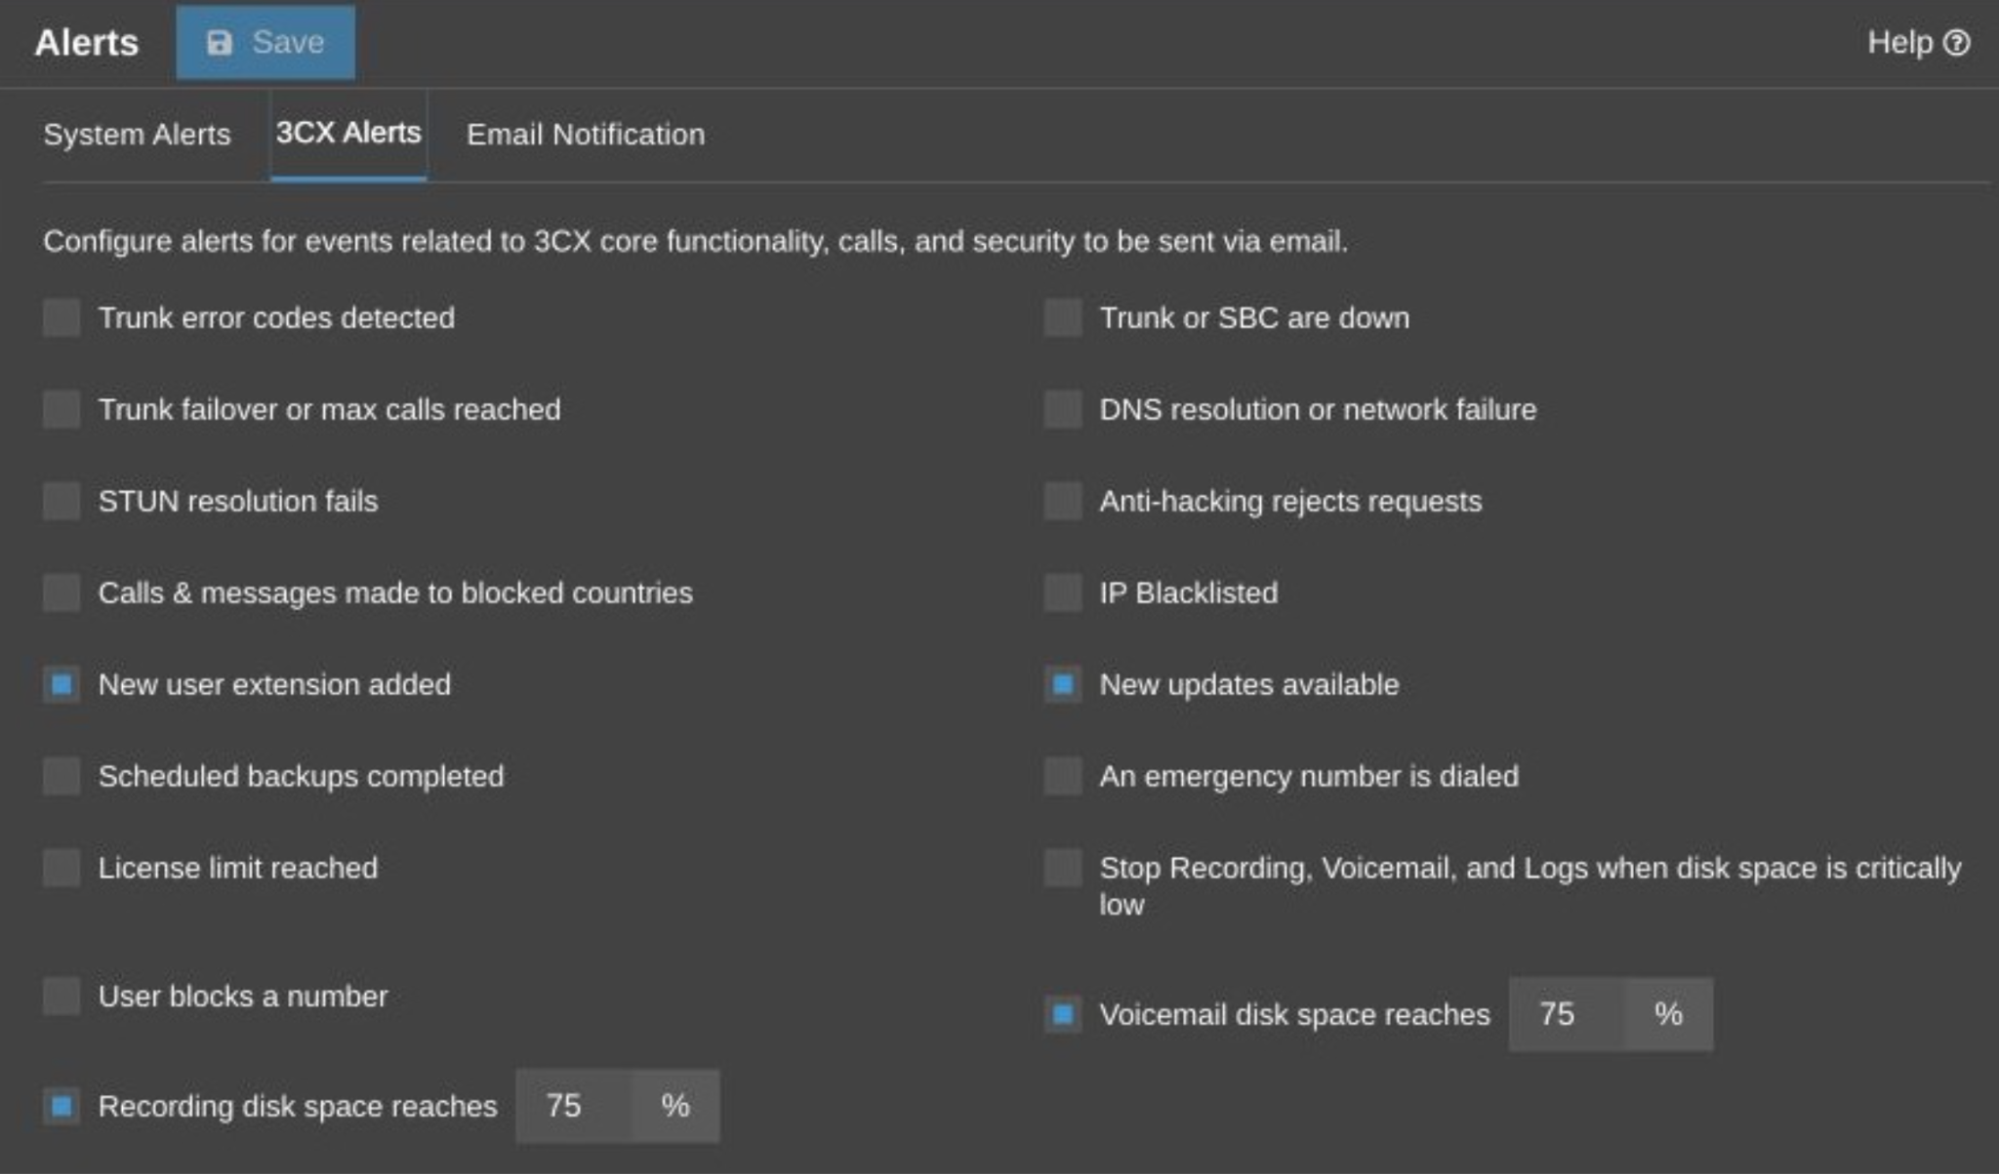
Hackleme önleme engellemeleri, ağ veya DNS arızaları, trunk veya SBC kesintileri, mevcut güncellemeler, yedekleme durumu ve düşük disk alanı gibi eylem gerektiren olaylar için Sistem Uyarıları ve 3CX Uyarıları‘nı kullanın. Uyarıları, izlenen bir posta kutusuna veya tanımlanmış bir sorumluya sahip operasyon iş akışına gönderin.
SIEM veya merkezi izleme platformu kullanan kuruluşlar için 3CX Remote Syslog, operasyonel, güvenlik ve denetim olaylarını harici bir Syslog toplayıcısına iletebilir. Bu, kimlik doğrulama hatalarının, engellenen IP adreslerinin, ilke olaylarının ve yönetici değişikliklerinin güvenlik ortamının geri kalanıyla birlikte incelenmesini sağlar.
Yerel denetim bilgilerini de erişilebilir tutun ve harici olarak depolanan güvenlik olayları için uygun saklama ve erişim denetimlerini tanımlayın.
Tartışmaya Katılın
Özel İş Ortağı veya Müşteri Forumlarımızda 3CX tartışmalarına katılın. En son haberler ve yeni özellikler hakkında güncel bilgileri almak için bizi LinkedIn’de takip edin.
 Copyright © 2025